Hoy, en tu empresa, alguien está subiendo el Excel del cierre a un chat.
Otro está publicando un tablero que armó con IA y lo comparte por link. Y un tercero está haciendo la misma pregunta con otro archivo, y va a llegar al directorio con otro número.
Vos no lo sabés. Y ese es el problema.
Lo que pasa cuando nadie mira
En Nadie Habla del CTO conté por qué esto pasa. Las áreas necesitan resultados y la herramienta está a un click. Nadie lo hace de mala fe.
Pero mirá lo que queda atrás. Datos de la empresa copiados en cuentas personales. Tableros que nadie sabe dónde viven, ni cómo se calcularon. Dos áreas con dos números, y ninguno trazable.
Y hay un costo que casi nadie mira: cada pregunta hace que el modelo relea los archivos desde cero. El mismo trabajo, pagado en tokens una y otra vez.
Yo estuve del lado del que tiene que poner la cara por el número. Cuando ese número no tiene origen, no hay forma de defenderlo.
Prohibir no funciona
La reacción natural es cortar. Bloquear el chat, prohibir la subida de archivos, mandar un mail a toda la empresa.
Funciona dos semanas. Después la IA vuelve por otro lado, porque la necesidad sigue ahí.
O sea, la pregunta no es si las áreas van a usar IA con los datos de la empresa. Ya la usan. La pregunta es dónde.
Qué es Teramot
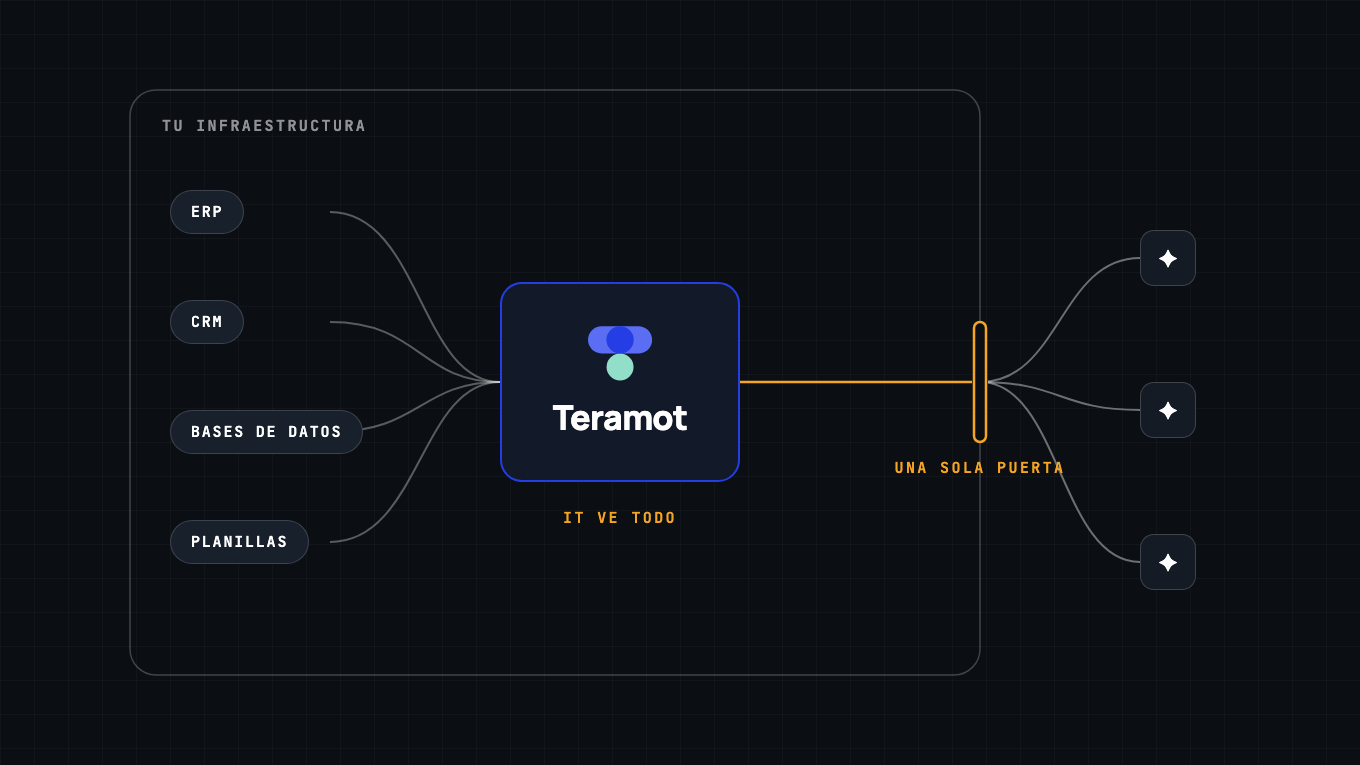
Teramot es el lugar donde la IA de tu empresa trabaja con tus datos. Bajo control de IT.
Corre en tu infraestructura, en tu nube o en tus servidores. Más de 50 agentes se conectan a tus sistemas, arman el pipeline de datos completo, de la ingesta a las tablas de resultados, y lo mantienen cada noche.
Y la IA la elige tu empresa. La que tus equipos ya usan, Claude, ChatGPT, Gemini o Copilot, se conecta por MCP. O traés tu propia clave, BYOK, con el modelo que quieras y corriendo donde quieras, incluso un modelo local adentro de tu red. Todas entran por la misma puerta de adelante.
Y acá cambia todo. Empiezo por lo más importante.
La IA nunca ve tus datos sensibles
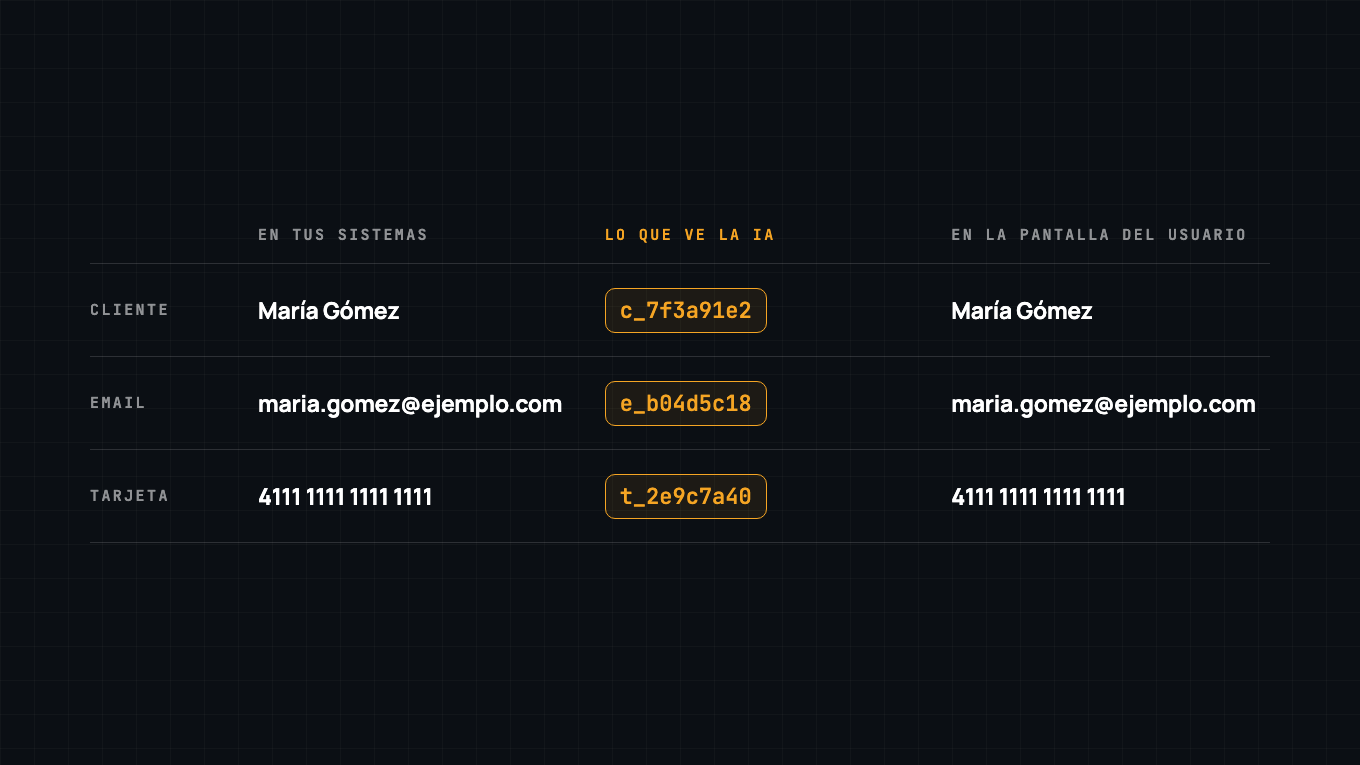
Los datos sensibles se ofuscan por defecto, antes de que la IA los toque. El nombre de un cliente, su email, su tarjeta. La IA nunca ve el valor real. Trabaja con valores ofuscados.
Y cuando el resultado llega a la pantalla de alguien con permiso, el valor real aparece ahí, localmente, adentro de tu infraestructura. Nunca pasó por el modelo.
O sea, podés usar el mejor modelo del mundo sin mandarle un solo dato personal.
Más seguro
Tus datos no salen de tu casa. Teramot solo lee tus sistemas, nunca escribe en ellos. Los roles de tu empresa valen para cada acción, también para la IA, por tabla, por fila y por columna.
Bajo control
IT ve todo lo que hace la IA. Es un chat seguro que IT monitorea: quién preguntó qué, qué herramienta usó la IA, qué cambió y si estaba permitido. Logs que se pueden leer y exportar.
Cada tabla, cada tablero y cada alerta tiene dueño e historial. Nada vive en una cuenta personal.
Mejor
Cada número se puede auditar hasta el sistema de donde salió. Cada tabla de resultados guarda el pipeline que la produce, sus fuentes y su linaje. Los números confirmados se vuelven a revisar todos los meses.
Y cada respuesta muestra cómo se calculó: 64.152 filas leídas, 5 filas de resultado, los joins al 100 %. Cuando dos áreas leen la misma tabla, el número del directorio es uno solo.
Más barato
Esta es la que más sorprende.
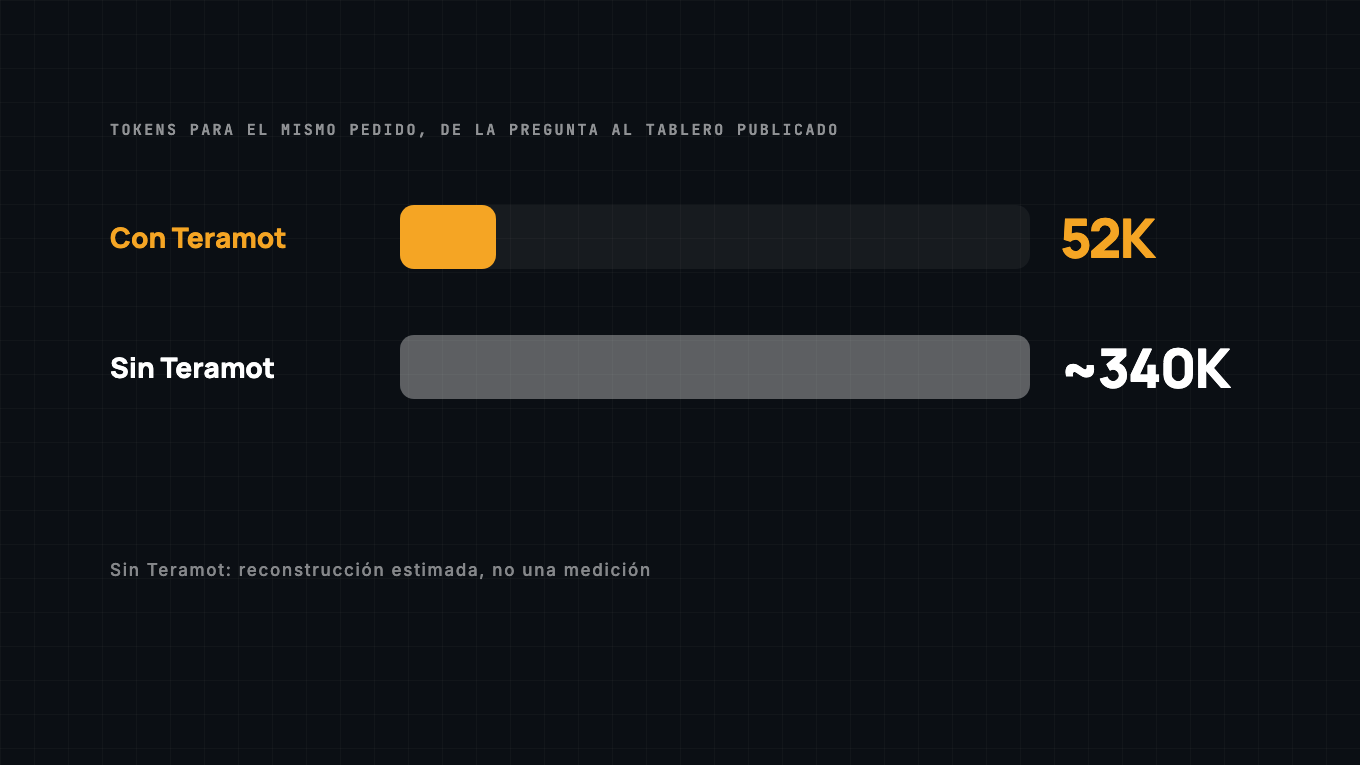
Cada tabla de resultados se calcula una vez y queda guardada en tu infraestructura. Los tableros y los refrescos la leen sin llamar a un modelo. Abrir un tablero no gasta tokens.
En un pedido real de una cadena de retail, de la pregunta al tablero publicado, Teramot usó unos 52 mil tokens. Hacer lo mismo con un modelo solo contra las mismas tablas lleva, estimado, unos 340 mil. Lo conté en detalle en Mitos de los Tokens.
Y determinístico
Los agentes diseñan el pipeline una vez. Leen tus sistemas, lo arman completo y lo dejan guardado.
Después corre solo, sin modelo. Mismos datos, mismo resultado, cada vez. Y si una fuente cambia, el refresco te avisa qué cambió y no toca tus números hasta que lo revises.
De vuelta: la IA diseña. Después, corre como cualquier otro sistema que el CTO ya sabe auditar.
El CTO deja de decir que no
Más rápido, mejor, más seguro, más barato y bajo control. No hace falta elegir.
Las áreas consiguen lo que estaban buscando: tableros, análisis, alertas, presentaciones, con la IA que ya usan. Y el CTO vuelve a tener lo que tuvo siempre: arquitectura, permisos y alguien que responde por el número.
El CTO deja de ser el que dice que no. Pasa a ser el que lo hizo posible.
Eso es lo que estamos cambiando.